
Was Microsoft gemeldet hat
CVE-2026-45480 betrifft Azure Active Directory, heute Microsoft Entra ID. Die Schwachstelle ist als kritische Rechteausweitung bewertet. Der Vektor liegt im Netzwerk, es sind keine Benutzerinteraktion und keine vorherigen Rechte erforderlich.
Microsoft meldet den Fall als service-seitig vollständig mitigiert. Für Kunden gibt es daher keinen Windows-Patch, keine GPO-Änderung und keinen lokalen Agentenstand, der diese CVE schließt. Das macht den Hinweis nicht unwichtig: Identity-Plattformen sind Kontrollpunkte für privilegierte Rollen, Anwendungen, Conditional Access und hybride Anmeldung.
Was Betreiber prüfen sollten
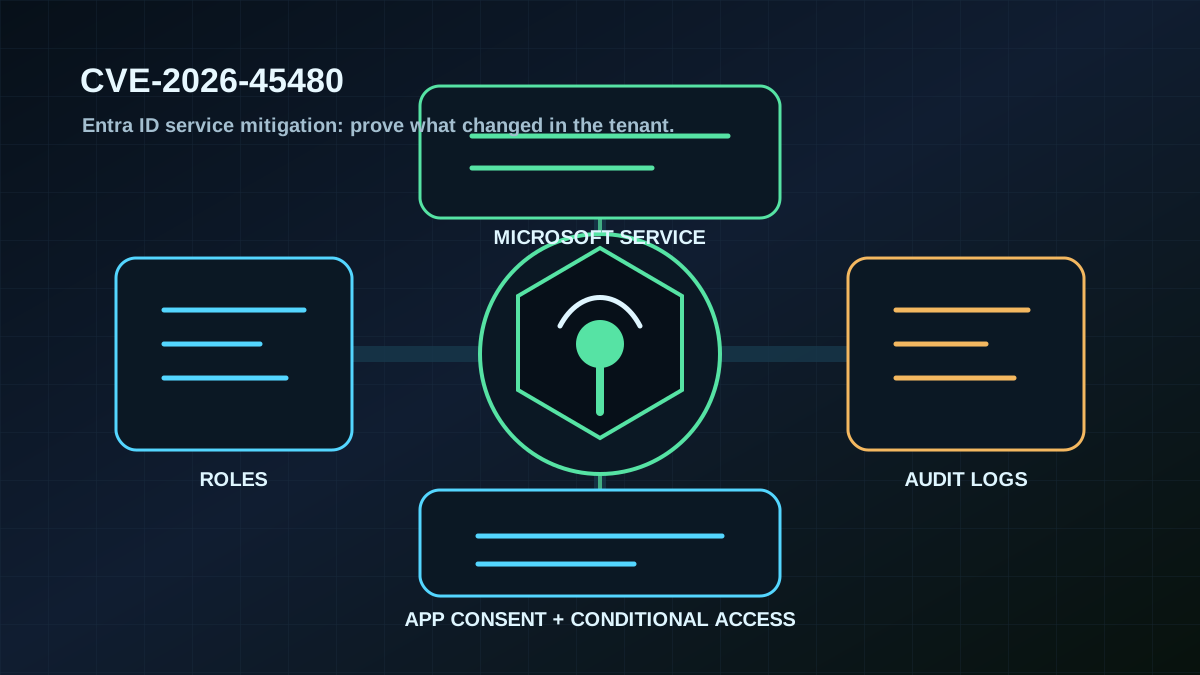
- Tenant-Audit sichern: Audit- und Sign-in-Logs rund um die Veröffentlichung und die eigene Aufbewahrungsfrist prüfen. Bei kurzer Retention relevante Ereignisse exportieren.
- Privilegierte Änderungen nachsehen: Global Administrator, Privileged Role Administrator, Conditional Access Administrator, Application Administrator, App-Rollen, Service Principals und Consent-Vorgänge kontrollieren.
- PIM und Break-Glass prüfen: Aktivierungen, dauerhafte Rollenzuweisungen, ausgeschlossene Konten und Notfallkonten gegen die dokumentierte Soll-Lage abgleichen.
- Anwendungszugriffe bewerten: Neue Secrets, Zertifikate, Redirect-URIs, App-Berechtigungen und Admin-Consent nicht nur technisch, sondern mit Owner und Zweck nachhalten.
- Risikoregister aktualisieren: Die CVE als durch Microsoft mitigiert dokumentieren, aber lokale Nachweise zu Rollen, Logs und Tenant-Änderungen nicht überspringen.
Für hybride Identitäten
In hybriden Umgebungen endet das Risiko nicht an der Cloud-Grenze. Entra ID steuert Zugriff auf Microsoft 365, Azure-Ressourcen, SaaS-Anwendungen und oft auch privilegierte Betriebsprozesse für lokale AD-Teams. Eine unerklärte Rollen- oder App-Änderung kann deshalb Auswirkungen auf On-Premises-Administration, Exchange, SharePoint, Backup, Automatisierung und Helpdesk-Prozesse haben.
Kurzfristig zählt kein Panik-Patch, sondern belastbarer Nachweis: Wurden privilegierte Rollen, App-Berechtigungen oder Conditional-Access-Ausnahmen im relevanten Zeitraum geändert, und sind diese Änderungen fachlich freigegeben?
Wenn nur ein Schritt sofort geht: Tenant-Audit für privilegierte Rollen, App-Consent und Service-Principals prüfen und die Ergebnisse mit Retention-Zeitfenster dokumentieren.